Mange forbinder cybersikkerhet med hackere, virus og avanserte angrep. Men en stadig større risiko oppstår ofte internt i virksomheten.
Ansatte ønsker å jobbe mer effektivt. De laster ned et prosjektverktøy, registrerer seg på en AI-tjeneste eller lagrer dokumenter i en privat skyløsning. Intensjonen er som regel god, men konsekvensene kan være alvorlige.
Hva er Shadow IT?
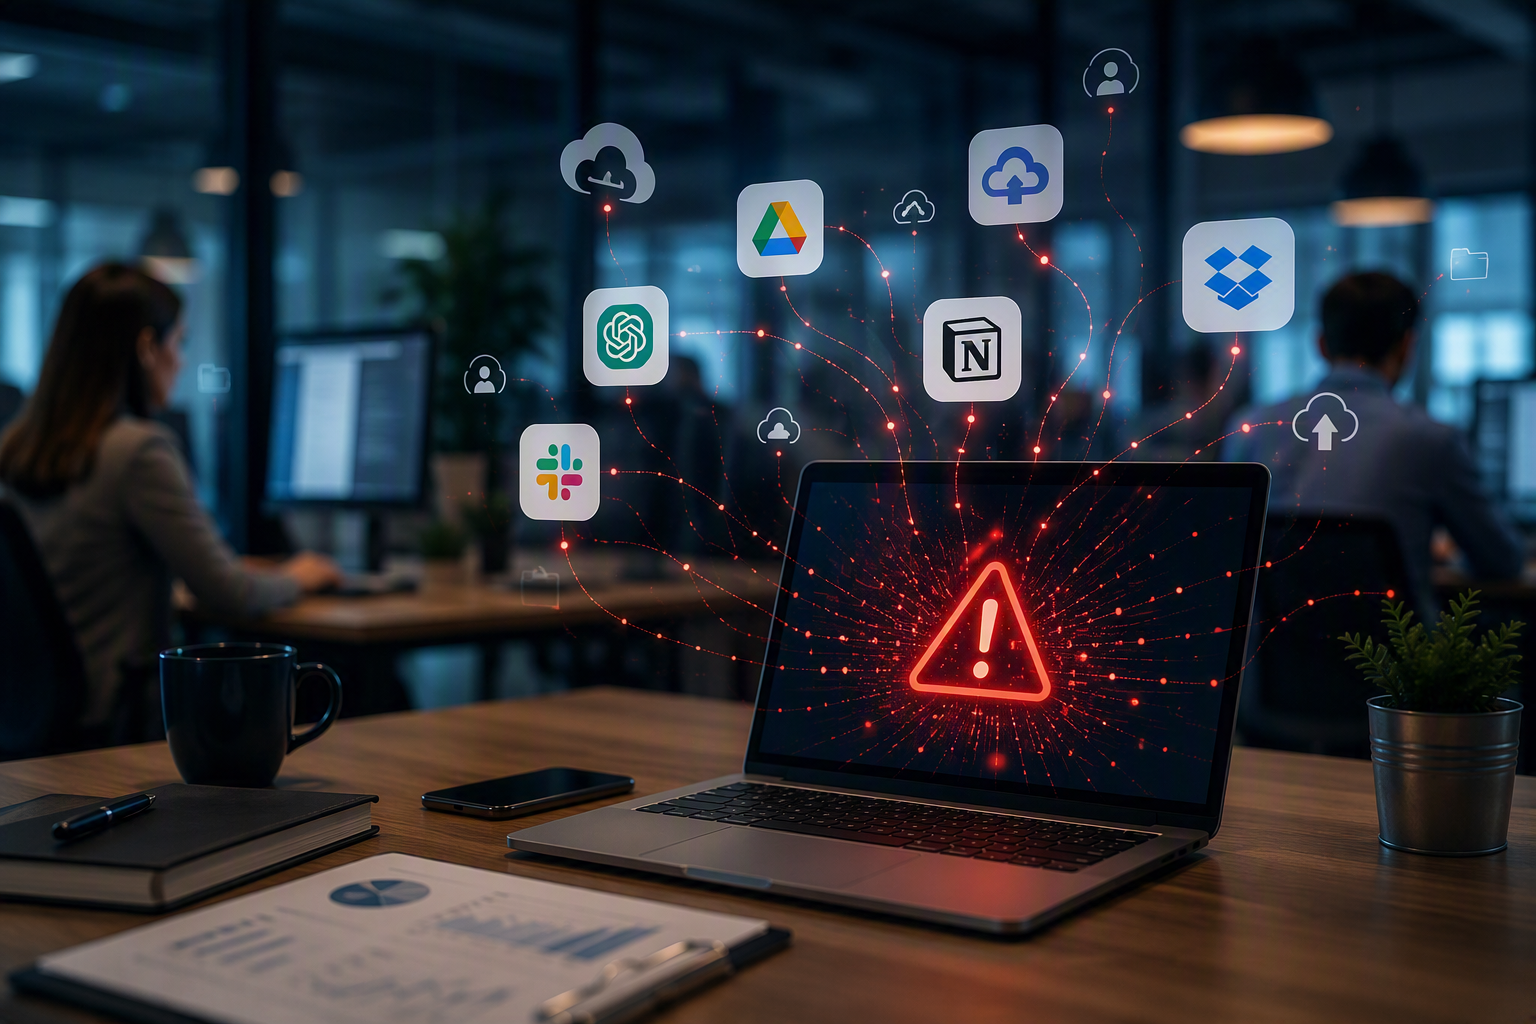
Shadow IT beskriver programvare, apper, skytjenester eller teknologiske løsninger som brukes uten at virksomheten har godkjent eller kontrollert dem.
Eksempler kan være:
- Gratis AI-verktøy
- Private Dropbox-kontoer
- Google Drive brukt til kundedokumenter
- Uautoriserte chatplattformer
- Prosjektverktøy som Trello eller Notion opprettet privat
- Passord lagret i nettleseren uten sikkerhetsløsninger
- Filutveksling via personlige e-postkontoer
For den enkelte ansatte kan dette oppleves som en enkel måte å løse arbeidsoppgaver på. For virksomheten kan det innebære betydelig risiko.
Hvorfor øker problemet?
Utviklingen av kunstig intelligens har gjort utfordringen større.
Utviklingen av kunstig intelligens har gjort utfordringen større.
I dag kan ansatte registrere seg på hundrevis av AI-tjenester på få minutter. Mange av disse løsningene lagrer informasjon utenfor virksomhetens kontroll.
I praksis kan ansatte laste opp:
- Kontrakter
- Kundedata
- Personalinformasjon
- Interne prosedyrer
- Økonomiske tall
- Forretningshemmeligheter
Uten å være klar over hvilke personvern- eller sikkerhetsmessige konsekvenser dette kan få.
Når effektivitet kolliderer med sikkerhet
De fleste som bruker Shadow IT forsøker ikke å bryte regler.
De forsøker å jobbe smartere.
Problemet oppstår når virksomheten ikke vet:
- Hvilke systemer som brukes
- Hvor data lagres
- Hvem som har tilgang
- Hvordan informasjon beskyttes
- Om tjenesten følger GDPR
Hvis en ansatt slutter eller en konto kompromitteres, kan verdifull informasjon gå tapt eller komme på avveie.
AI har skapt en ny type Shadow IT
Tidligere handlet Shadow IT ofte om skylagring og prosjektverktøy.
Tidligere handlet Shadow IT ofte om skylagring og prosjektverktøy.
I 2026 er AI blitt den største drivkraften.
Ansatte bruker blant annet:
- ChatGPT
- Claude
- Gemini
- DeepSeek
- Perplexity
- Diverse AI-verktøy for markedsføring, analyse og utvikling
Uten klare interne retningslinjer kan sensitiv informasjon ende opp i systemer virksomheten ikke har kontroll over.
Tegn på at virksomheten har Shadow IT
Mange ledere blir overrasket over omfanget.
Mange ledere blir overrasket over omfanget.
Typiske varselsignaler er:
1. Mange ukjente abonnementer
Hvis virksomheten oppdager programvarekostnader som ingen kan forklare, bør varsellampene blinke.
2. Data finnes flere steder
Dokumenter lagres i ulike skyløsninger og mapper uten struktur.
3. Ansatte bruker private kontoer
Arbeidsrelaterte filer lagres på private e-postadresser eller skytjenester.
4. IT-avdelingen mister oversikten
Ingen vet hvilke systemer som faktisk brukes.
5. AI-verktøy brukes uten retningslinjer
Ansatte eksperimenterer med ulike løsninger uten opplæring eller sikkerhetsvurderinger.
Hvordan redusere risikoen?
Å forby alle nye verktøy er sjelden løsningen.
I stedet bør virksomheten:
Kartlegge dagens bruk
Gjennomfør en oversikt over hvilke tjenester ansatte faktisk bruker.
Lage AI-policy
Definer hvilke AI-verktøy som er godkjent og hvordan data kan behandles.
Gi de ansatte gode alternativer
Hvis ansatte mangler effektive verktøy, vil de ofte finne egne løsninger.
Innføre identitetskontroll
Microsoft Entra ID, MFA og sentral brukeradministrasjon gir bedre kontroll.
Øke bevisstheten
Opplæring er ofte det mest effektive sikkerhetstiltaket.
Ledelsens ansvar
Shadow IT er ikke først og fremst et teknologiproblem.
Det er et styringsproblem.
Når virksomheter mangler retningslinjer, opplæring og moderne verktøy, vil ansatte naturlig søke alternative løsninger.
Derfor bør ledelsen stille seg følgende spørsmål:
- Vet vi hvilke AI-verktøy som brukes?
- Vet vi hvor data lagres?
- Har vi kontroll på tilgangene?
- Har vi en IT- og sikkerhetspolicy som faktisk følges?
- Er ansatte opplært i sikker bruk av digitale verktøy?
Hvis svaret på flere av disse spørsmålene er nei, er sannsynligheten stor for at Shadow IT allerede finnes i virksomheten.
Konklusjon
Den største digitale risikoen i 2026 er ofte ikke hackeren på utsiden.
Den kan være programvaren på innsiden som ingen vet om.
Shadow IT vokser i takt med digitalisering, skytjenester og kunstig intelligens. Virksomheter som tar kontroll nå, står langt sterkere når kravene til cybersikkerhet, GDPR og dokumentasjon blir stadig strengere.
De bedriftene som lykkes best fremover, finner balansen mellom innovasjon og kontroll. Ikke ved å stoppe utviklingen, men ved å gi ansatte trygge og godkjente verktøy som gjør det enkelt å jobbe sikkert.